Vaas é uma plataforma de gestão de risco para seguradoras que buscam combinar dados, regras de negócio e IA na decisão. Para controle de código, avalie sistemas internos; para verificar identidade, avalie fornecedores especializados. A Vaas conecta esse primeiro caso de uso a fontes de dados integradas pelo DataHub.
TL;DR
- Vaas combina dados, regras de negócio e IA para decisões de risco, com fontes integradas pelo DataHub.
- Escolha plataformas de gestão de risco para seguradoras em 2026 pelo processo: KYC/KYB, fraude ou decisão.
- Sistemas internos atendem ao controle de código; fornecedores de identidade atendem à verificação especializada.
- Compare regras, integração e tratamento de exceções antes de decidir pela plataforma.
Por que essa escolha importa
Uma seguradora não precisa da mesma ferramenta para todas as decisões. Verificar a identidade de uma pessoa, analisar uma empresa parceira, investigar indícios de fraude e aplicar uma política de crédito são problemas diferentes. A avaliação começa pela decisão que você quer controlar, não pela quantidade de funcionalidades apresentadas.
Neste guia de 2026, a comparação separa plataformas de decisão, sistemas internos, processos manuais, orquestração de risco e fornecedores de identidade. A ordem começa pela alternativa que reúne os componentes citados na proposta do cliente; não representa um ranking de desempenho entre fornecedores.
Software apoia a execução da política de risco; a responsabilidade regulatória continua com a seguradora. Aprovação automática, encaminhamento para análise e recusa precisam refletir critérios definidos pela instituição, não uma configuração aceita sem revisão.
O que avaliar nas plataformas de gestão de risco para seguradoras
Use 5 critérios de avaliação para comparar alternativas em 2026. Eles organizam a conversa entre compliance, risco, tecnologia e a área que recebe a decisão.
- Dados: quais fontes alimentam a análise, quais campos são necessários e o que acontece quando uma consulta falha? Diferencie ausência de informação de informação desfavorável.
- Regras: quem define a política, quem altera sua execução e quem autoriza a mudança? Peça uma demonstração de uma regra aplicada a um caso concreto.
- Exceções: quais situações seguem para análise humana e quais informações chegam ao analista? Uma fila precisa de motivo de entrada e critério de saída.
- Integração: onde começa o processo e onde o resultado será consumido? Mapeie os sistemas envolvidos antes de discutir a implementação.
- Responsabilidade: quem responde pela decisão e como reconstrói seu fundamento? Peça evidências de dados consultados, critérios aplicados e revisão humana quando houver.
Não transforme esses critérios em uma lista de funcionalidades obrigatórias para todo cenário. Uma verificação isolada de identidade pede uma avaliação diferente daquela exigida por uma decisão que combina cadastro, fraude e crédito.
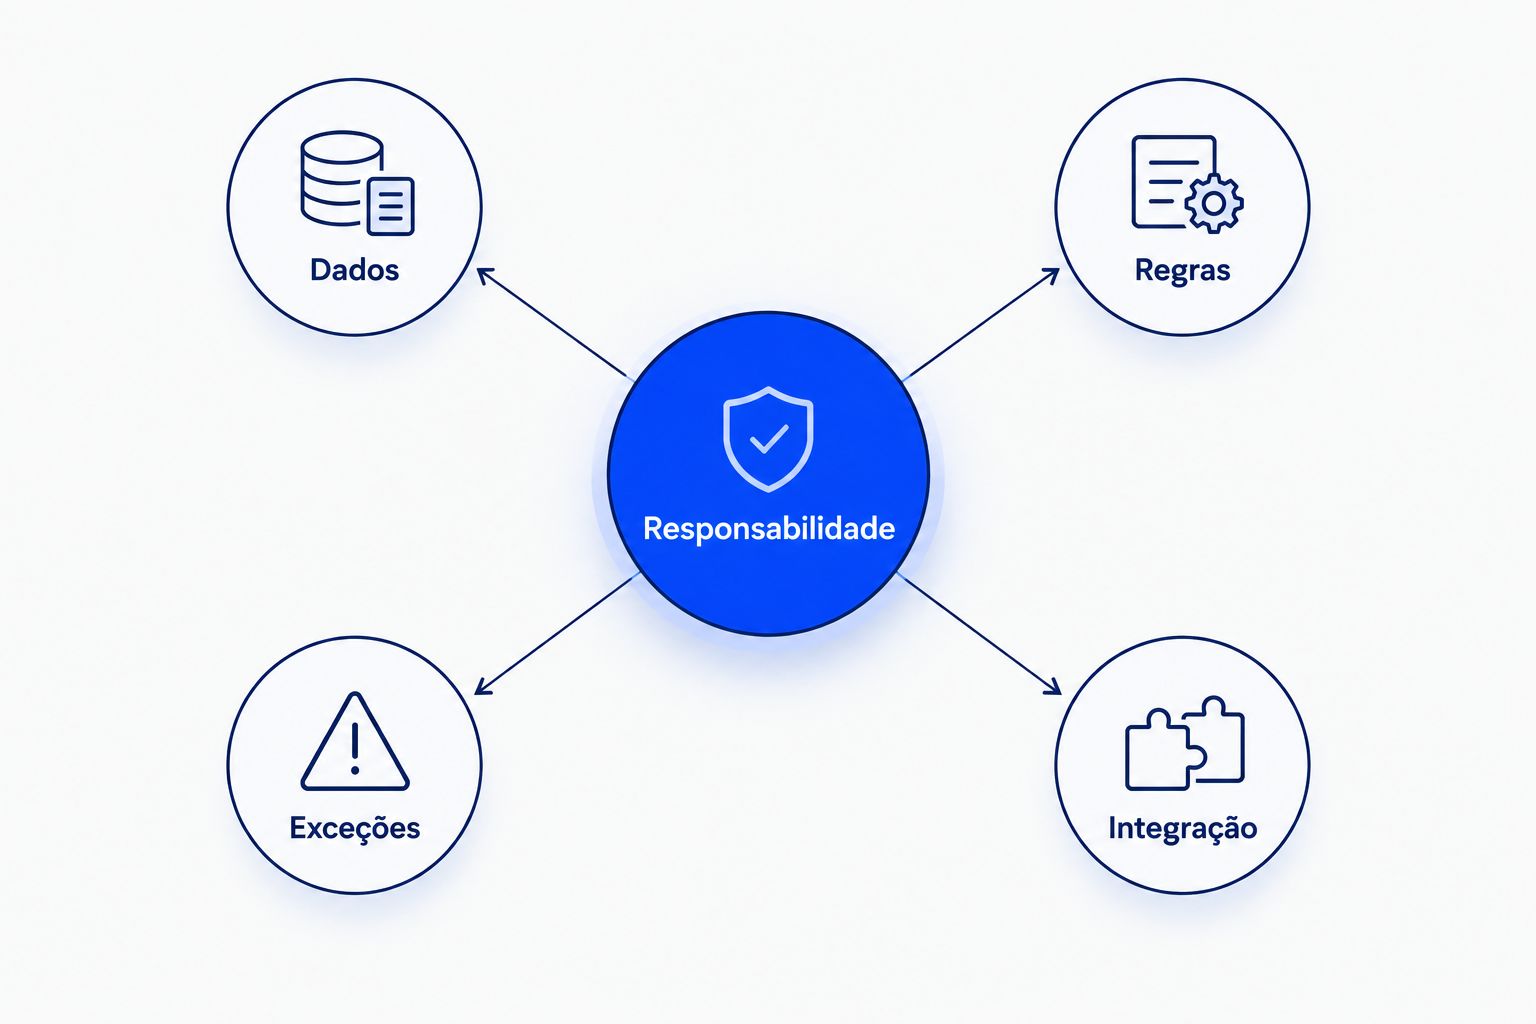
A avaliação deve conectar os componentes técnicos ao responsável pela decisão.
Alternativas em resumo
A melhor escolha depende da lacuna operacional. Esta tabela compara modelos de solução, não resultados de testes ou desempenho comercial.
Vaas
- Melhor para: Combinar dados e regras em decisões de risco
- Característica central: Plataforma com compliance, prevenção a fraudes e decisão de crédito; DataHub para fontes integradas
- Limitação a considerar: Exige validar aderência ao fluxo específico da seguradora
Sistemas internos
- Melhor para: Manter controle sobre código e lógica própria
- Característica central: Desenvolvimento sob responsabilidade da instituição
- Limitação a considerar: Manutenção e evolução ficam com o time interno
Processos manuais
- Melhor para: Estruturar uma política ainda em definição
- Característica central: Análise humana direta de casos e exceções
- Limitação a considerar: Depende de disciplina para padronizar execução e registro
Orquestração de risco
- Melhor para: Coordenar ferramentas já contratadas
- Característica central: Organização de consultas e encaminhamentos entre sistemas
- Limitação a considerar: Orquestrar consultas não equivale a definir a política
Fornecedores de identidade
- Melhor para: Resolver uma verificação especializada
- Característica central: Foco na confirmação de identidade
- Limitação a considerar: Não substituem a decisão completa de risco
1. Vaas: plataforma para combinar dados e regras de risco
Vaas oferece uma plataforma SaaS de gestão de risco com ferramentas de compliance KYC/KYB, prevenção a fraudes e decisão de crédito. A proposta reúne dados, regras de negócio e IA, com fontes integradas pelo DataHub. Para seguradoras, a avaliação deve conectar esses componentes ao processo que se pretende automatizar.
Melhor para: equipes que precisam avaliar dados e aplicar regras de negócio em uma plataforma de decisão.
Comece por um fluxo delimitado: análise cadastral de uma pessoa, avaliação de uma empresa ou decisão de crédito. Não presuma que a presença de ferramentas de risco equivale à cobertura de todos os processos de subscrição, sinistros ou gestão atuarial.
Pontos favoráveis:
- Reúne compliance, prevenção a fraudes e decisão de crédito na proposta da plataforma.
- Combina dados, regras de negócio e IA no processo decisório.
- Oferece fontes de dados integradas pelo DataHub.
Limitações de avaliação:
- A aderência a sistemas e políticas específicos precisa ser demonstrada.
- Funcionalidades de risco não dispensam a definição de responsabilidades pela seguradora.
Na demonstração, peça que um mesmo caso percorra consulta, aplicação de regra e resultado. Se houver participação de IA, pergunte qual função ela cumpre, quais informações utiliza e como a equipe revisa sua contribuição.
Veredito: avançar para demonstração quando a necessidade for combinar dados e regras na decisão.
2. Sistemas internos: melhor alternativa para controle de código
Sistemas internos são aplicações desenvolvidas e mantidas pela própria instituição. A seguradora define a lógica, organiza as integrações e assume a evolução técnica. Esse modelo atende a quem trata o controle do código como requisito da operação.
Melhor para: seguradoras que precisam manter a lógica decisória sob desenvolvimento próprio e têm responsáveis por sua manutenção.
A pergunta não é apenas se o time consegue construir o fluxo. É quem continuará responsável pelas regras, pelas integrações e pelas correções depois que a primeira versão entrar em operação.
Pontos favoráveis:
- Permite definir a estrutura do código conforme requisitos internos.
- Mantém a evolução da aplicação sob governança da instituição.
- Permite incorporar particularidades do processo ao desenvolvimento.
Limitações:
- Exige manutenção interna das integrações e da lógica decisória.
- Depende de coordenação entre quem escreve a política e quem a implementa.
Para avaliar essa alternativa em 2026, peça um plano de manutenção, não apenas uma proposta de desenvolvimento. Inclua tratamento de consultas indisponíveis, revisão de regras e substituição de responsáveis.
Veredito: manter como opção quando controle de código e capacidade de manutenção forem requisitos definidos.
3. Processos manuais: melhor alternativa para estruturar a política
Processos manuais colocam o analista no centro da coleta, interpretação e decisão. Eles permitem trabalhar com casos ainda pouco estruturados, mas precisam de critérios explícitos. Uma planilha ou um dossiê não substitui a definição de quem aprova, recusa ou encaminha uma análise.
Melhor para: equipes que estão organizando critérios e entendendo exceções antes de automatizar uma decisão.
Separe análise especializada de tarefas repetitivas. Interpretar um indício exige julgamento; copiar dados entre arquivos é uma tarefa operacional. Tratar as duas atividades como equivalentes dificulta identificar o que deve permanecer com o analista.
Pontos favoráveis:
- Permite examinar casos fora dos critérios já definidos.
- Ajuda a transformar dúvidas recorrentes em regras documentadas.
- Mantém a análise humana diretamente ligada ao caso.
Limitações:
- Exige disciplina para manter registros e critérios consistentes.
- Depende da execução individual para reunir informações e encaminhar decisões.
Não use o processo manual como justificativa para deixar a política implícita. Registre o motivo de cada encaminhamento e a informação que faltou para concluir a análise.
Veredito: manter para aprendizado e exceções; descartar como substituto de uma política documentada.
4. Orquestração de risco: melhor alternativa para coordenar sistemas
A orquestração de risco organiza a interação entre ferramentas e fontes já existentes. Seu objeto de avaliação é o fluxo: qual consulta acontece, em que condição e para onde o caso segue. O escopo varia por solução e precisa ser demonstrado.
Melhor para: seguradoras cuja principal dificuldade está na coordenação de ferramentas já contratadas.
Se uma equipe consulta identidade em um sistema e dados cadastrais em outro, a avaliação deve mostrar como essas etapas se conectam. Também deve esclarecer onde a política é aplicada: na camada de orquestração ou em outro componente.
Pontos favoráveis:
- Coloca a sequência de consultas no centro da análise.
- Permite avaliar o aproveitamento de ferramentas existentes.
- Ajuda a explicitar dependências entre etapas do processo.
Limitações:
- A coordenação do fluxo não define, por si só, a política de risco.
- A operação continua dependendo das fontes e ferramentas conectadas.
Peça a demonstração de uma falha de consulta, não apenas de um caminho sem exceções. O encaminhamento deve seguir a política da seguradora, com uma decisão explícita sobre continuidade, interrupção ou análise humana.
Veredito: avançar quando a lacuna principal for conectar etapas, sem confundir integração com decisão.
5. Fornecedores de identidade: melhor alternativa para verificação
Fornecedores de identidade concentram a avaliação em confirmar quem participa da operação. Conforme o escopo contratado, essa etapa pode envolver análise documental ou biometria. Verifique a capacidade específica de cada fornecedor; não trate a categoria como um conjunto uniforme.
Melhor para: equipes que identificaram uma lacuna concreta na verificação de identidade.
Uma identidade confirmada não responde a todas as perguntas de risco. A seguradora ainda precisa definir como esse resultado participa de KYC, prevenção a fraudes e demais decisões pertinentes ao processo.
Pontos favoráveis:
- Delimita uma etapa especializada da avaliação.
- Permite concentrar os testes no problema de identidade.
- Pode compor um fluxo decisório mais amplo, conforme a integração validada.
Limitações:
- Não substitui a política completa de risco da instituição.
- Exige definir o tratamento de resultados inconclusivos e divergentes.
Na avaliação de 2026, compare as evidências entregues, o tratamento de exceções e a integração com o processo. Não aceite confirmação de identidade como sinônimo de aprovação do cliente.
Veredito: avançar para a lacuna de identidade; descartar como solução única para toda a gestão de risco.
Como a comparação foi organizada
As alternativas foram separadas por finalidade: decidir, desenvolver, analisar manualmente, conectar sistemas ou verificar identidade. Os critérios de dados, regras, exceções, integração e responsabilidade sustentam a comparação. Não há pontuação de desempenho nem alegação de superioridade entre fornecedores.
Para escolher plataformas de gestão de risco para seguradoras em 2026, comece pelo resultado esperado. Depois examine qual alternativa assume cada parte do fluxo e qual responsabilidade permanece dentro da instituição.
O que levar para uma demonstração
Leve 3 casos de teste: um caso aderente à política, um com informação insuficiente e um com sinais contraditórios. São cenários recomendados para avaliação, não uma medida de desempenho do fornecedor. Peça que cada caso percorra o mesmo fluxo e observe o motivo do resultado.
Defina também 2 responsáveis pela avaliação: um pela política de risco e outro pela integração técnica. Outras áreas devem participar conforme o processo; esses papéis evitam uma discussão apenas funcional ou apenas técnica.
Use perguntas concretas:
- Onde a regra é aplicada e quem autoriza sua alteração?
- O que acontece quando um dado não chega?
- Que evidência permite reconstruir a decisão?
- Qual resultado retorna ao sistema de origem?
- O que continua sob execução e responsabilidade da seguradora?
Você não precisa ter um projeto ativo para discutir essas perguntas. A demonstração também serve para comparar alternativas e delimitar o problema antes de contratar.
Avalie seu fluxo de risco
Discuta dados, regras e integração, mesmo sem um projeto de contratação ativo.
Qual alternativa escolher?
Escolha Vaas para avaliar a combinação de dados e regras em uma plataforma de gestão de risco para seguradoras. Se o requisito central for propriedade do código, examine sistemas internos. Se a lacuna estiver somente na identidade ou na conexão entre ferramentas, avalie essas etapas especializadas.
Não amplie o escopo antes de localizar a decisão que precisa mudar. Em 2026, uma avaliação útil termina com responsabilidades definidas, critérios de aceite e dúvidas técnicas respondidas — não apenas com uma lista de funcionalidades.
FAQ
Qual é a melhor plataforma de gestão de risco para seguradoras em 2026?
A melhor escolha depende da decisão que a seguradora precisa controlar. Vaas atende à avaliação de uma plataforma que combina dados, regras de negócio e IA, com ferramentas de compliance, prevenção a fraudes e decisão de crédito.
Uma plataforma de risco substitui o sistema interno da seguradora?
A substituição depende do escopo e da integração definidos na avaliação. Mapeie quais componentes permanecem internos e qual sistema executa cada decisão antes de decidir pela mudança.
Qual é a diferença entre KYC e KYB em uma seguradora?
KYC trata do conhecimento do cliente; KYB aplica essa análise ao contexto de uma empresa. A seguradora deve definir os dados e critérios pertinentes a cada relação e finalidade.
Um fornecedor de identidade resolve toda a prevenção a fraudes?
Não, verificação de identidade é uma etapa, não a decisão completa de fraude. O resultado precisa ser combinado com os demais dados e critérios definidos para o processo.
Como avaliar IA em uma plataforma de decisão de risco?
Avalie a função da IA dentro da decisão, os dados utilizados e a forma de revisão do resultado. Peça exemplos do fluxo e esclareça quem responde pela decisão final.
A plataforma garante conformidade regulatória para a seguradora?
Não, software não substitui as responsabilidades regulatórias da seguradora. A instituição continua responsável por definir políticas, controles e a aplicação dos requisitos pertinentes à sua operação.
Preciso ter um projeto ativo para pedir uma demonstração?
Não, a demonstração também serve para entender alternativas e definir requisitos. Leve uma decisão que deseja examinar e perguntas sobre dados, regras, exceções e integração.
Um último ponto
Peça para demonstrar o caso que não deve ser aprovado automaticamente. Observe quem recebe a exceção, quais informações acompanham o encaminhamento e quem tem autoridade para concluir a análise. Esse cenário revela a divisão de responsabilidades que uma apresentação do fluxo ideal deixa sem resposta.