Workflows de decisão baseados em risco: da Circular BCB nº 3.978 à gestão integrada de riscos
A Circular BCB nº 3.978 incorporou os princípios da Abordagem Baseada em Risco (ABR), conceito central das recomendações do GAFI, como fundamento da prevenção à lavagem de dinheiro e ao financiamento do terrorismo no sistema financeiro. Apesar disso, ainda é comum encontrar instituições que tratam esse conceito como uma lista de verificações obrigatórias, aplicadas de forma uniforme a todos os clientes e parceiros.
A lógica da norma caminha no sentido oposto.
A Circular estabelece um piso de procedimentos obrigatórios: identificação (Art. 16), qualificação (Art. 18) e classificação de clientes (Art. 20), monitoramento de operações (Art. 39), comunicação ao COAF (Art. 48). Mas não impõe um modelo único de matriz de risco. Exige que cada instituição conheça seus próprios riscos e calibre a intensidade dos controles de forma proporcional a eles.
A Circular também não entrega uma matriz pronta de decisões, mas tampouco é carta branca. Ela exige que cada organização construa a sua, fundamentada na avaliação interna de risco (Art. 10) e em categorias que reflitam probabilidade de ocorrência e magnitude dos impactos financeiros, jurídicos, reputacionais e socioambientais de cada cenário identificado (Art. 10, §2º).
Workflows de decisão respondem a essa demanda pois transformam políticas internas e critérios de risco em regras objetivas, consistentes e auditáveis.
A norma não exige uma regra única. Exige coerência.
Imagine duas instituições financeiras.
A primeira atua exclusivamente com crédito consignado para servidores públicos.
A segunda oferece infraestrutura de pagamentos para empresas que operam internacionalmente.
Ambas estão sujeitas à Circular BCB nº 3.978, mas seria inadequado que utilizassem os mesmos critérios de classificação de risco. Os riscos inerentes aos seus modelos de negócio são diferentes, assim como os controles necessários para mitigá-los.
A ABR parte desse princípio: identificar quais fatores representam maior exposição para a organização e definir medidas compatíveis com essa realidade.
O trabalho da área de Compliance, portanto, vai além da interpretação da norma. Ele ganha corpo quando as diretrizes precisam ser convertidas em decisões operacionais.
Da política ao workflow
Toda política de PLD/FT responde às mesmas perguntas:
- Quando um cliente deve passar por diligência reforçada?
- Quais situações exigem análise manual?
- Quando um alerta deve ser aberto?
- Em quais casos um cadastro pode ser aprovado automaticamente?
Essas respostas podem ser transformadas em regras lógicas dentro de um workflow.
Em vez de depender exclusivamente da análise subjetiva de um colaborador, o processo passa a considerar fatores de risco previamente definidos pela instituição.
Por exemplo:
- Cliente é Pessoa Exposta Politicamente (PEP, Arts. 27 a 29)?
- Atua em um setor econômico de maior exposição?
- Possui estrutura societária complexa?
- Está localizado em uma jurisdição considerada sensível?
- Apresenta inconsistências cadastrais?
Cada resposta contribui para a classificação final do risco e define automaticamente os próximos passos do processo.
O resultado é uma tomada de decisão consistente e rastreável, alinhada às políticas internas.
A matriz de risco precisa refletir o negócio
É frequente, na implementação de programas de Compliance, o pressuposto de que existe um conjunto único de regras aplicável a qualquer empresa.
Um workflow baseado em risco, porém, precisa refletir as particularidades do negócio.
Alguns exemplos ilustram bem essa diferença.
1. CNAEs de maior exposição
Uma instituição pode considerar determinados setores econômicos como mais sensíveis sob a ótica de PLD/FT.
Empresas que atuam com câmbio, ativos virtuais, comércio internacional, joalherias, transporte de valores ou apostas, por exemplo, podem receber uma pontuação de risco maior, acionando automaticamente uma diligência reforçada.
A lista exata importa menos do que a fundamentação: cada instituição precisa demonstrar que a seleção de CNAEs sensíveis decorre da sua avaliação de risco, e não de um modelo genérico.
2. Localização geográfica
O endereço do cliente também pode fazer parte da análise.
É possível estabelecer regras específicas para clientes domiciliados em jurisdições identificadas pelo GAFI como tendo deficiências estratégicas na implementação de suas recomendações, ou sujeitas a monitoramento intensificado, regiões de fronteira, localidades com maior incidência de determinados crimes financeiros ou áreas que demandem controles adicionais.
Com essa configuração, a localização do cliente passa a ter peso direto na classificação de risco.
3. Cruzamento entre porte e localização
Os fatores de risco tornam-se ainda mais relevantes quando analisados em conjunto.
Tome o caso de uma microempresa localizada em uma região residencial que informa expectativa de movimentação financeira incompatível com seu porte ou atividade econômica.
Isoladamente, nenhuma dessas informações representa necessariamente um problema.
Combinadas, podem justificar uma análise complementar antes da aprovação do cadastro.
Esse tipo de correlação dificilmente seria identificado por uma regra isolada, mas pode ser tratado em um workflow estruturado.
4. Estrutura societária
Empresas com múltiplas camadas societárias, participação de holdings estrangeiras, trusts ou dificuldade na identificação do beneficiário final (Art. 24) normalmente exigem maior atenção.
O workflow pode aumentar automaticamente o nível de diligência sempre que identificar estruturas mais complexas, direcionando a análise para especialistas antes da aprovação.
5. Mudanças relevantes durante o relacionamento
A avaliação de risco precisa acompanhar todo o ciclo de relacionamento.
Alterações como troca de sócios, mudança de endereço, inclusão de novos beneficiários finais ou alteração significativa da atividade econômica podem modificar completamente o perfil de risco de uma empresa.
Um workflow bem estruturado consegue detectar essas mudanças e recalcular automaticamente a classificação de risco, mantendo a análise atualizada.
Os quatro exemplos anteriores e a atualização contínua da classificação diante de mudanças no perfil do cliente, prevista nos arts. 17 e 18 da Circular estão dentro do escopo obrigatório de PLD/FT. Mas a lógica de workflows baseados em risco pode ser estendida a outras frentes.
Além do PLD/FT: a mesma lógica aplicada a outras frentes de risco.
6. Monitoramento de fornecedores críticos
Considere uma empresa cuja operação depende de poucos fornecedores estratégicos.
Um workflow pode monitorar continuamente indicadores financeiros desses parceiros.
Caso a dívida pública ultrapasse determinado percentual do faturamento estimado, surjam protestos relevantes ou seja identificado um pedido de recuperação judicial, o sistema pode gerar automaticamente um alerta para avaliação da continuidade do negócio.
Nesse caso, a preocupação é operacional e de continuidade de negócio, não de PLD/FT.
7. Riscos reputacionais e ESG
Nem toda organização atribui o mesmo peso aos riscos reputacionais. Empresas fortemente expostas ao consumidor final podem optar por monitorar mídias negativas relacionadas a trabalho escravo, corrupção, crimes ambientais ou violações de direitos humanos.
Ao identificar recorrência dessas ocorrências, o workflow pode solicitar uma revisão da relação comercial ou iniciar uma diligência aprofundada.
A Circular 3.978 não impõe esse monitoramento, mas ele se justifica quando os riscos reputacionais são materiais para o negócio e os controles precisam acompanhar essa exposição.
O risco está na combinação dos fatores
Na maioria dos casos, o risco não está em um único indicador mas surge da combinação entre diversos elementos.
Uma empresa recém-constituída, com capital social reduzido, beneficiário final localizado em jurisdição de maior risco e expectativa de movimentação financeira elevada pode representar um cenário que justifique diligência reforçada, mesmo que nenhum desses fatores, isoladamente, fosse suficiente para isso.
Essa capacidade de combinar informações, atribuir pesos diferentes aos critérios e documentar a lógica utilizada é o que torna os workflows uma ferramenta central para a ABR.
Tecnologia como instrumento de governança
Implementar a Circular BCB nº 3.978 não se esgota em políticas ou matrizes de risco. Exige que essas definições sejam aplicadas de forma consistente em todas as decisões da organização.
Quando critérios de Compliance permanecem apenas em documentos de política, sem tradução em procedimentos operacionais padronizados, aumenta a dependência da interpretação individual, dificultando auditorias, revisões regulatórias e a própria evolução dos controles.
Ao transformar essas políticas em workflows estruturados, a instituição torna suas decisões reproduzíveis e auditáveis. Ganha também agilidade para adaptar regras sempre que surgirem novos riscos, alterações regulatórias ou mudanças na estratégia do negócio.
Converter políticas em decisões automatizadas é um dos caminhos mais eficazes para que a lógica da ABR saia do documento e funcione no dia a dia.
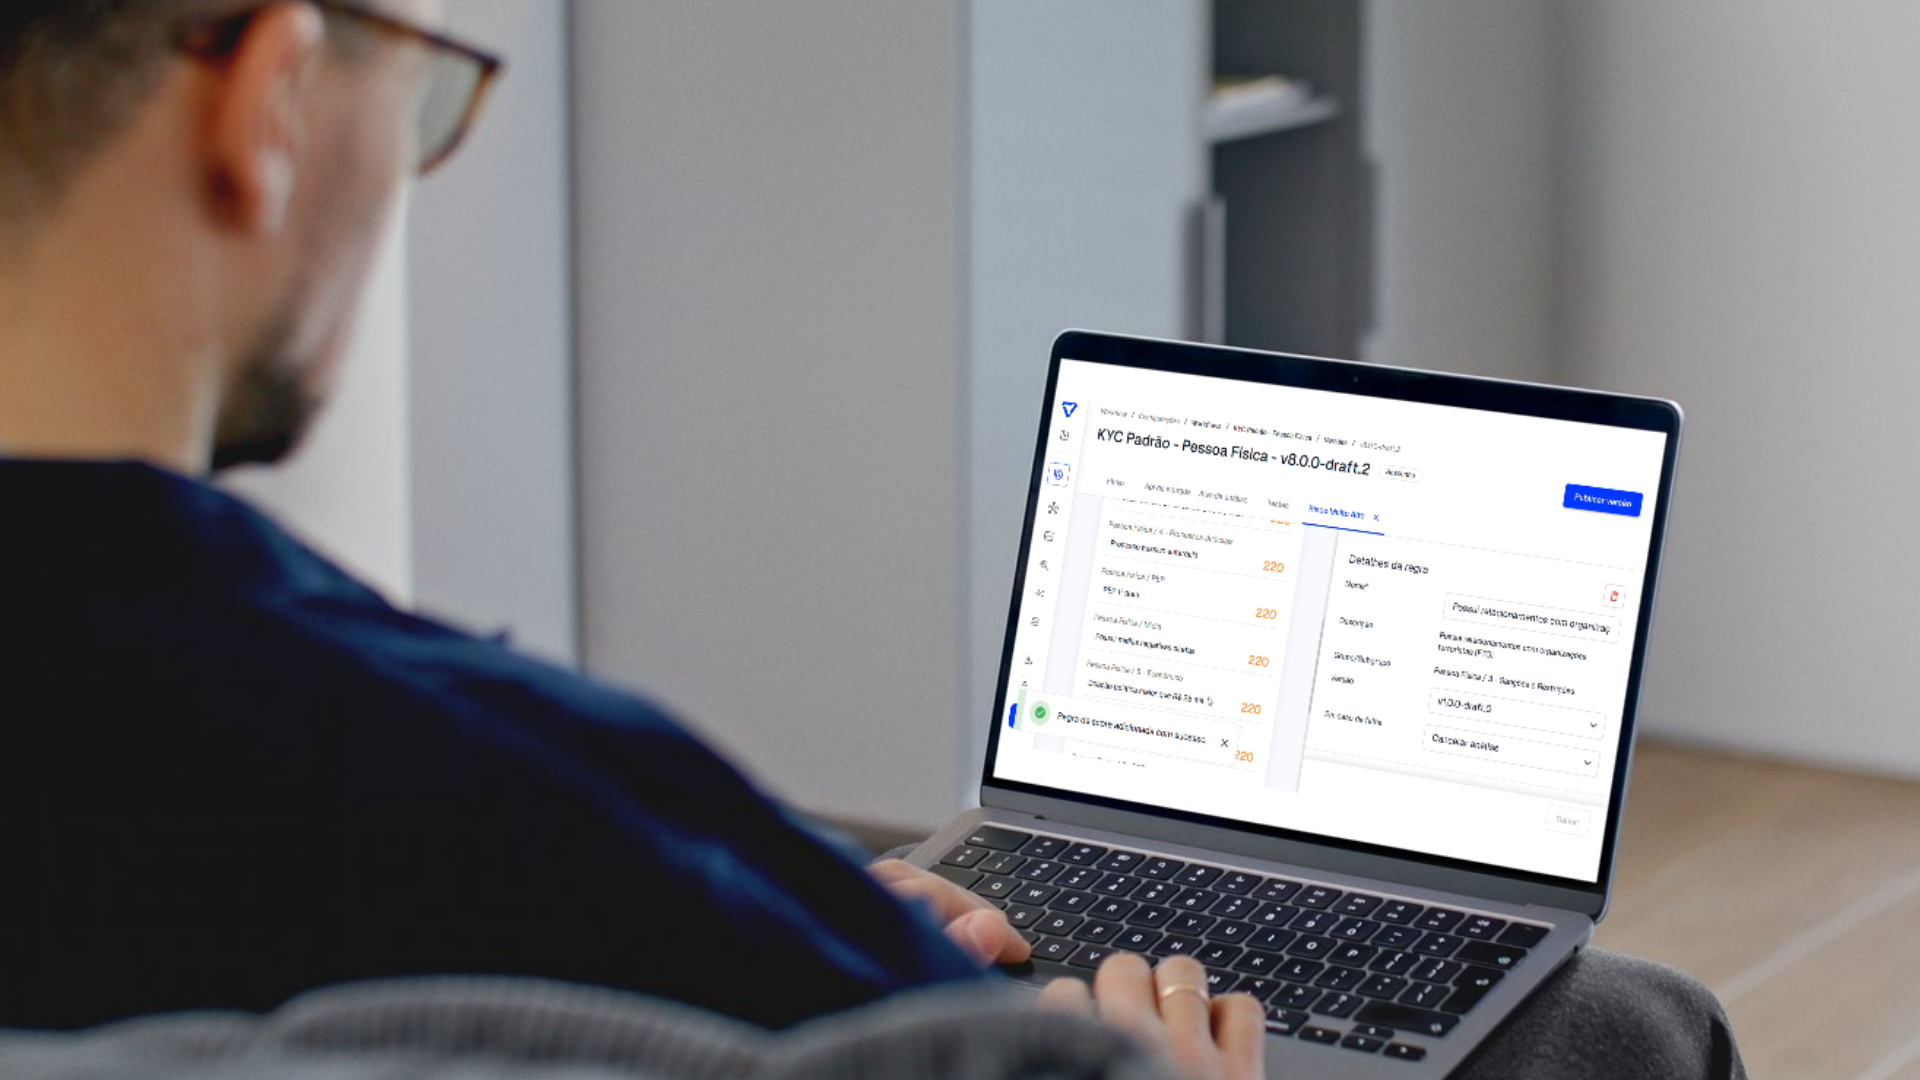
A VAAS te apoia na construção dos workflows de decisão que traduzem a sua política de risco em regras objetivas. Os critérios ficam configurados pelo seu time, em formato no-code, com pesos, combinações de fatores e níveis de diligência ajustáveis sempre que o risco ou a norma mudar.
Na prática, quando o regulador ou a auditoria perguntar por que aquele cliente entrou em diligência reforçada e o outro foi aprovado automaticamente, a resposta está no sistema com a regra que valia naquele dia e os fatores que a acionaram.
Quer ver como funciona? Fale com a gente ou acesse nosso site 👇